


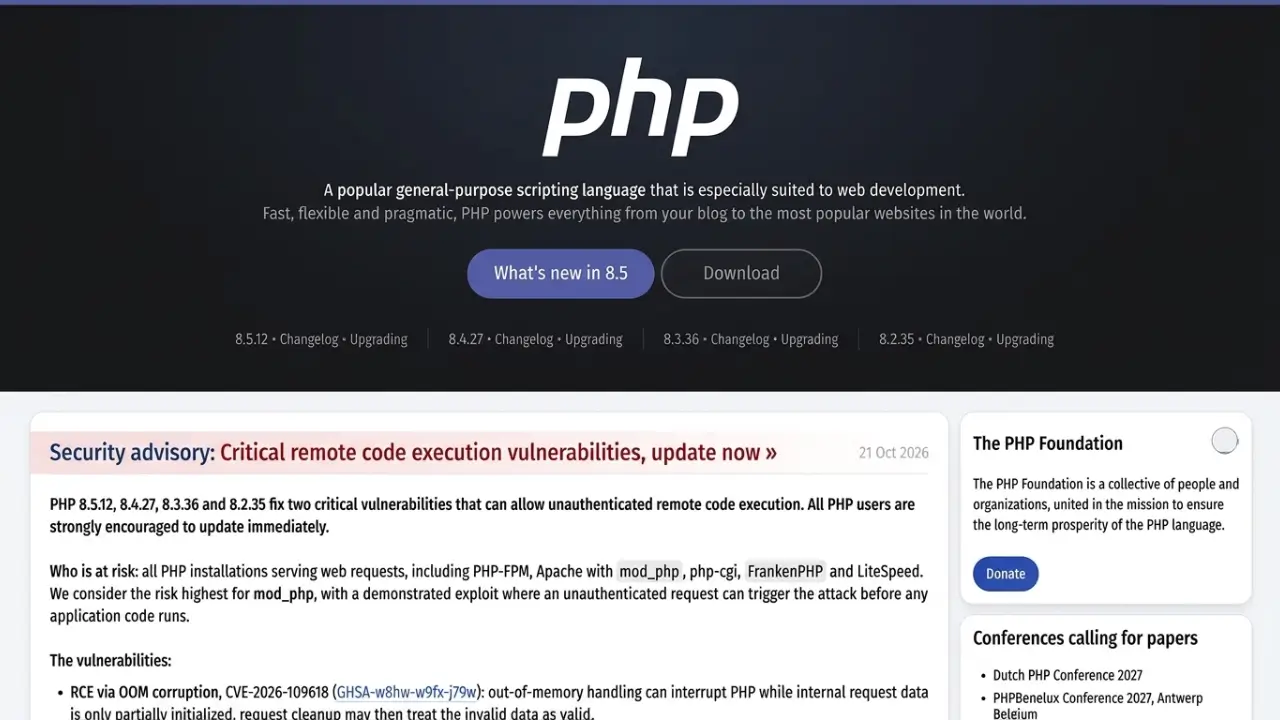
Die Sicherheitslücke in der weit verbreiteten Programmiersprache PHP ist mehr als ein technischer Vorfall: Sie zeigt, wie schnell eine einzelne Schwachstelle in zentraler Software Millionen Websites, Behörden und Unternehmen gleichzeitig gefährden kann. Das Bundesamt für Sicherheit in der Informationstechnik stuft das Risiko als außerordentlich hoch ein und rät Betreibern, Updates sofort einzuspielen – notfalls die Server vorübergehend vom Internet zu trennen.
Nicht nur ein PHP-Problem
PHP läuft nach wie vor auf einem erheblichen Teil des Webs, von kleinen Unternehmensseiten über Online-Shops bis zu Verwaltungsportalen. Genau deshalb ist die Sicherheitslücke so brisant: Ein Fehler in einer Basistechnologie wirkt nicht isoliert, sondern potenziell auf Millionen voneinander unabhängige Systeme. Nach Angaben des BSI können Angreifer möglicherweise ohne Anmeldung Schadcode auf betroffenen Servern ausführen.
Unter dem Namen „PHP2Shell“ werden zwei kritische Schwachstellen zusammengefasst. Ihre Bewertung liegt bei 9,2 von 10 Punkten; für einen Angriff sind laut BSI weder eine Anmeldung noch eine Nutzerinteraktion nötig. Das macht die Lücke besonders gefährlich, weil automatisierte Angriffe theoretisch ohne menschliches Zutun möglich sind.
Warum Behörden so scharf reagieren
Die Reaktion vieler Institutionen – vorübergehende Abschaltung von Websites – wirkt zunächst drastisch, ist aber nachvollziehbar. Wenn Angreifer einen Server vollständig übernehmen können, geht es nicht nur um eine defekte Homepage. Es können Kundendaten, Zugangsdaten, interne Dokumente oder Datenbanken betroffen sein; der kompromittierte Server kann zudem als Sprungbrett für weitere Angriffe dienen.
Das BSI hat die Warnstufe „3 / Orange“ vergeben und ausdrücklich empfohlen, einen Webserver im Zweifel vom Netz zu nehmen, falls ein Patch nicht kurzfristig installiert werden kann. Das ist eine klare Botschaft: Kurzfristige Erreichbarkeit wiegt weniger schwer als ein möglicher Kontrollverlust über die eigene Infrastruktur.
KI verändert das Tempo
Der CDU-Politiker Marc Henrichmann, Vorsitzender des Parlamentarischen Kontrollgremiums für die Geheimdienste, spricht von einem Wendepunkt. Sein Kernargument: Künstliche Intelligenz kann Schwachstellen, die früher schwer zu finden oder auszunutzen waren, deutlich schneller in brauchbare Angriffswerkzeuge verwandeln.
Das ändert die Logik der Cyberabwehr. Bisher hatten Betreiber oft Zeit, ein Update in ruhigen Wartungsfenstern einzuspielen. Wenn automatisierte Werkzeuge eine Sicherheitslücke binnen Stunden massenhaft ausnutzen können, wird Patchen zur Frage von Stunden, nicht von Wochen. Die Sicherheitslücke wird damit zum Belastungstest für Incident-Response-Prozesse, Notfallpläne und die technische Aktualität ganzer Organisationen.
Was Betreiber jetzt tun müssen
Für Verantwortliche gibt es wenig Spielraum für abwägendes Zögern. Entscheidend ist eine klare Reihenfolge:
- Verfügbare PHP-Updates und Patches sofort installieren, einschließlich der verwendeten Content-Management-Systeme und Erweiterungen.
- Systeme prüfen, die nicht unmittelbar aktualisiert werden können, und sie bis zur Absicherung vom Internet trennen.
- Serverprotokolle, ungewöhnliche Prozesse, neue Dateien und verdächtige Zugriffe kontrollieren, weil bereits kompromittierte Systeme nicht allein durch ein Update repariert werden.
- Notfallkommunikation vorbereiten, insbesondere wenn Kunden-, Patienten- oder Verwaltungsdaten betroffen sein könnten.
Sicherheitsexperte Christoph Fischer bringt es auf den Punkt: Eine ungeschützte PHP-Anwendung sei derzeit eine offene Tür für Kriminelle. Seiner Einschätzung nach wird die Bereinigung der vielen Millionen Systeme Monate dauern.
Die größere Lehre
Diese Sicherheitslücke offenbart ein strukturelles Problem: Digitale Infrastruktur hängt oft an alter, wenig gepflegter Software, während Angriffswerkzeuge moderner werden. Staatliche Einrichtungen sind dabei besonders verletzlich, weil ihre Systeme häufig langfristig geplant, budgetiert und betrieben werden – und nicht ständig technisch erneuert werden können.
Henrichmann fordert deshalb mehr Personal, Werkzeuge und Befugnisse für das BSI, verweist aber auch auf die Verantwortung privater Betreiber. Beides gehört zusammen: Staatliche Warnzentralen können Bedrohungen erkennen und verbreiten, doch die tatsächliche Absicherung passiert in Rechenzentren, IT-Abteilungen, Agenturen und bei den Betreibern einzelner Websites.
Die nächste Frage wird sein, ob die Sicherheitslücke bereits aktiv ausgenutzt wurde. Das BSI erklärte, es gebe bislang keine bestätigten Ausnutzungen, aber bereits unbestätigte Berichte über vorhandene Exploits. Genau diese Unsicherheit macht den Fall so ernst: Die technische Lösung existiert, doch ihre flächendeckende Anwendung entscheidet darüber, ob aus einer Warnung eine weitreichende Schadenswelle wird.
Quellen
PHP: BSI warnt vor kritischen Schwachstellen – Sicherheitsupdate noch heute notwendig
Bundesamt stuft Lage als kritisch ein: Gravierende Sicherheitslücke bedroht Millionen Webseiten

1 Kommentar
Pingback: Mütterrente III: Nachzahlung für Rentner 2028 - Welt Puls